
WordPress 漏洞報告 (2026-7-27 ~ 8-2)
各位站長注意啦,這週的 Wordfence Intelligence 漏洞報告出爐了,這七天 (7 月 27 日到 8 月 2 日) 內新增了 246 個漏洞,外掛部分 195 個、主題 2 個,共有約 132 位安全研究員參與工作。
這週漏洞數據
其中已修補的有 207 個,但還有 39 個目前尚未修補。

如果從嚴重程度來看,中度風險佔了 173 個,高風險有 60 個、危急等級也有 13 個。

最常見的漏洞
又是熟悉的名字,跨站腳本攻擊 (Cross-site Scripting, XSS) 共有 79 個案例,這類問題大多數出現在外掛沒有妥善過濾使用者輸入的地方;而權限缺失 有 54 個;SQL 注入有29 個,這兩種漏洞一旦被利用,後果相當嚴重,如資料庫被竄改或敏感資訊外洩。其他值得注意的類型還包括透過使用者可控金鑰繞過授權的 17 個、敏感資訊外洩 17 個,以及 Path Traversal 10 個。

請立即檢查這 2 個漏洞
-
WPMU DEV Dashboard (版本 5.0.0 以下):存在身分驗證繞過漏洞,攻擊者可透過偽造 WDP_AUTH HMAC,在 ?wpmudev-hub= 端點任意安裝外掛,等同遠端程式碼執行。
-
Advanced Responsive Video Embedder (版本 10.8.7 以下):外掛內藏有一個硬編碼後門,攻擊者可透過 _wplogin 參數在未經授權的情況下繞過登入驗證
除了這兩個漏洞,還有兩條規則 (WAF-RULE-935 與 WAF-RULE-937) 因為 Wordfence 正與廠商協商修補方案,細節目前先保密不公開。如果你的網站正好安裝了這兩款外掛,建議先暫停使用或立即更新。
熱門外掛也上榜了
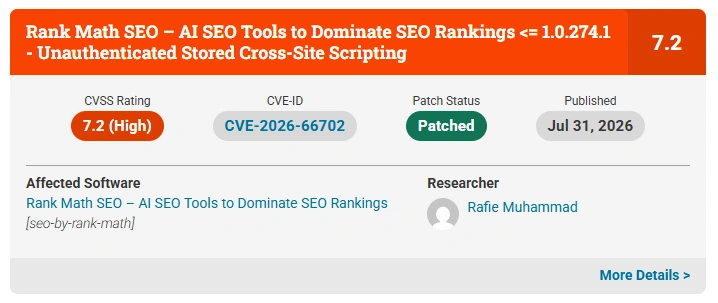
這份漏洞名單裡不乏很多大家常用的熟面孔,像是我也有使用的 Rank Math SEO、W3 Total Cache、BuddyPress、GenerateBlocks、Kadence Blocks、AI Engine、Fluent Forms、GiveWP、Tutor LMS、Easy Digital Downloads,還有 WooCommerce PayPal Payments 等等。漏洞不是只會發生在冷門小外掛上,連知名度高、下載量大的外掛都可能中獎,所以定期更新是必須的。
Wordfence 的防護動作
Wordfence 團隊會針對每一個新漏洞評估風險,必要時會新增或調整防火牆規則,優先保護高風險外掛。Premium、Care 和 Response 用戶可以即時拿到這些強化規則,免費版則會在 30 天後同步更新。

如何保護 WordPress 網站
面對每週層出不窮的漏洞,養成良好的安全習慣比事後補救更重要。以下幾點建議供參考:
1. 定期更新外掛:每週至少檢查一次 WordPress 後台的更新提醒。
2. 安裝 Wordfence:免費版即可享有基本防護,付費版 (Premium/Care/Response) 可在漏洞公開後立即獲得防火牆規則更新,免費版則需等待 30 天。
3. 訂閱漏洞通報:可透過 Wordfence 電子報 或 Webhook 整合,在第一時間收到新漏洞通知。
4. 最小化外掛數量:移除不用的外掛,減少潛在攻擊面。
5. 定期備份:即使出現意外,也能快速還原網站。
這份漏洞資料庫累積至今已超過 35,000 筆記錄,而且完全免費開放給個人與企業使用,算是站長圈子裡相當重要的資源。與其等網站被入侵後才手忙腳亂處理,不如養成每週看一次漏洞報告的習慣啦。